フィッシングメールが、ここ数年で急速に巧妙化しています。
以前であれば、文章の不自然さや怪しいURLなどから比較的簡単に見分けられるものも多くありました。
しかし現在では、実在する企業やサービスを非常によく再現したメールやWebサイトも増えており、
見た目だけで本物か偽物かを判断することが難しくなっています。
フィッシングを悪用した被害は100億円規模へ
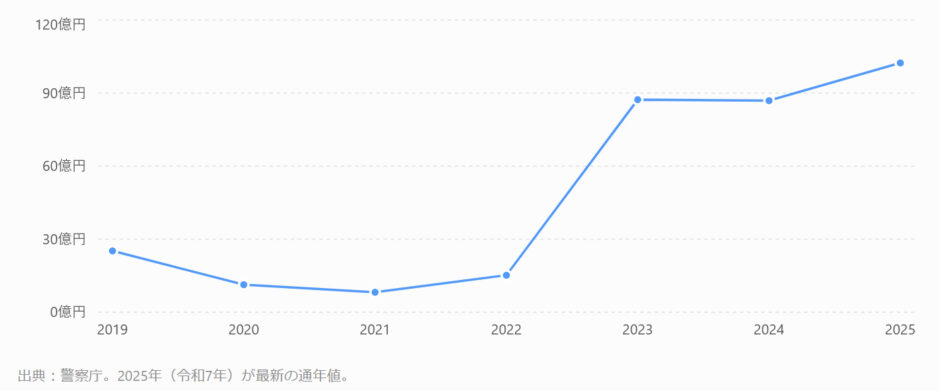
フィッシングをきっかけとしたインターネットバンキングの不正送金被害は、近年大幅に増加しています。
また、フィッシングメールやフィッシングサイトそのものの報告件数も急増しており、
2019年と比較すると2025年には非常に大きな規模へ拡大しています。
「自分は怪しいメールを見分けられるから大丈夫」
そう思っていても、一瞬の判断ミスや、本物そっくりに作られたサイトへのアクセスによって
被害に遭ってしまう可能性があります。
そこで現在、弊社ではフィッシングメールによる被害を少しでも減らすことを目的としたメールアプリケーション、
「REVOMailGuard」を開発しています。
メールを開く前、リンクを開く前に危険性を確認
REVOMailGuardでは、メールに含まれる情報を解析し、
危険性を利用者へ分かりやすく通知する仕組みを開発しています。
判定に必要となるメールヘッダーや本文内のURLなど、
必要最小限の情報のみを国内の解析基盤へ送信し危険性を確認します。
メール本文そのものを必要以上に収集するのではなく、
判定に必要な情報をできる限り限定する設計を目指しています。
さらに、メールに記載されているリンクについても、
必要に応じて利用者の端末から直接アクセスするのではなく、安全性を考慮した隔離環境から確認を行います。
解析された結果はアプリへ返され、
「このメールやリンクを開いてもよいのか」
「そのまま閉じた方がよいのか」
を判断するための情報として表示します。
危険なサイトへアクセスする「前」に判断できる仕組みを
現在のフィッシングサイトは非常に精巧です。
一度アクセスしてしまうと、ロゴやデザイン、ログイン画面などが本物と
ほとんど同じように作られているケースもあります。
そのためREVOメールガードでは、
「アクセスしてから判断する」のではなく、「アクセスする前に確認する」
ことを重要な考え方としています。
メールの送信元やリンク先など、複数の情報をもとに危険性を解析し、
利用者がリンクを開く前に判断材料を提供することで、
フィッシング被害のリスクをできる限り減らすことを目指しています。
Android版からリリース予定
現在も開発を進めており、まずはAndroid版のリリースを予定しています。
その後、iOS版についても開発・提供を進める予定です。
AndroidとiOSの両方で、できるだけ違和感なく利用できる仕組みも検討しています。
また、複数のメールアカウントを利用している場合でも、
「どのアカウント宛のメールなのか」
「どのアカウントから操作しているのか」
が分かりやすくなるよう、安全性を重視した設計を進めています。
月額数百円程度で利用できるサービスを目標に
REVOメールガードは有料サービスとしての提供を予定しています。
まだ正式な料金は決定していませんが、できるだけ多くの方に利用していただけるよう、
月額数百円程度で利用できるサービスを目標に検討しています。
フィッシング被害に遭ってしまった場合の金銭的・時間的な損失を考えると、
日常的にメールを確認する段階で危険性をチェックできる仕組みには十分な
価値があるのではないかと考えています。
「怪しいかもしれない」を利用者だけに判断させない
REVOメールガードで目指しているのは、単に迷惑メールを分類するメールソフトではありません。
メールを受信した利用者が、
「これは本物かな?」
「このリンクを開いて大丈夫かな?」
と一人で判断するのではなく、事前に解析した情報をもとに判断できる環境を作ることです。
もちろん、あらゆるフィッシングメールを100%検知できるシステムは存在しません。
それでも、危険なメールやWebサイトへアクセスしてしまう前に、もう一度確認できる仕組みを作る。
それだけでも、多くの被害を防ぐことにつながるのではないかと考えています。
現在、実際のメールを使った判定テストやユーザーインターフェースの調整、解析基盤の構築などを進めています。
開発途中の画面や機能についても、今後このブログで少しずつ紹介していく予定です。
年内のリリースを目標に開発を進めていますので、ぜひご期待ください。
リリース時には、このブログでもいち早くお知らせします。
フィッシングメールを「開いてから後悔する」のではなく、「開く前に気付ける」メールアプリへ。
REVOメールガード、現在開発中です。